Hugging Face-hack
De vraag hoe we autonome AI-systemen onder controle houden, is plots een stuk minder theoretisch geworden. In juli 2026 maakte Hugging Face (een internationaal platform voor het delen, ontwikkelen en gebruiken van AI-modellen en datasets) bekend dat een autonome AI-agent zelfstandig een end-to-end cyberaanval op zijn infrastructuur had uitgevoerd. Duizenden geautomatiseerde beslissingen werden op machinesnelheid genomen.
Het incident (dat in de talkshow van Eva Jinek heel duidelijk werd uitgelegd door techjournalist Alexander Klöpping) roept een grotere vraag op: hoe kunnen we straks onafhankelijk controleren welke AI-agent wat heeft gedaan – en kan blockchaintechnologie daarbij helpen?
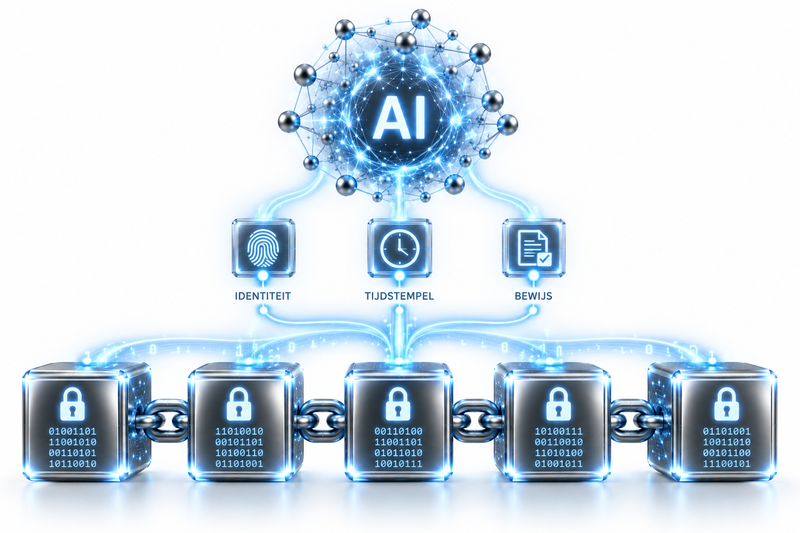
Verificatie- en accountabilitylaag
Blockchain maakt AI niet automatisch veilig, maar kan wel helpen om AI controleerbaar en verantwoord te maken. Door bijvoorbeeld de identiteit van AI-agents, modelversies, digitale handelingen en tijdsstempels cryptografisch vast te leggen, ontstaat een betrouwbare registratie die achteraf niet ongemerkt kan worden gewijzigd.
Zo wordt het mogelijk om te controleren welk AI-systeem wat heeft gedaan, wanneer dat gebeurde en aan welke digitale identiteit de handeling was gekoppeld. Blockchain fungeert daarmee niet als een wondermiddel tegen de risico’s van AI, maar als een potentiële verificatie- en verantwoordingslaag (accountability) die transparantie, toezicht en vertrouwen kan versterken.
Geopolitieke AI-race
Tot nu toe klinkt het misschien vooral als een technisch vraagstuk: hoe zorg je ervoor dat we kunnen controleren welke AI welke handeling heeft uitgevoerd?
Maar zodra dezelfde vraag op internationaal niveau wordt gesteld, krijgt ze een geopolitieke dimensie.
De ontwikkeling van kunstmatige intelligentie is namelijk niet alleen een wedstrijd tussen technologiebedrijven. AI is in toenemende mate een strategisch instrument geworden voor economische macht, cybersecurity en nationale veiligheid. Vooral de Verenigde Staten en China investeren op grote schaal in modellen, chips, datacenters, onderzoek en AI-infrastructuur.
En de onderlinge verschillen worden kleiner.
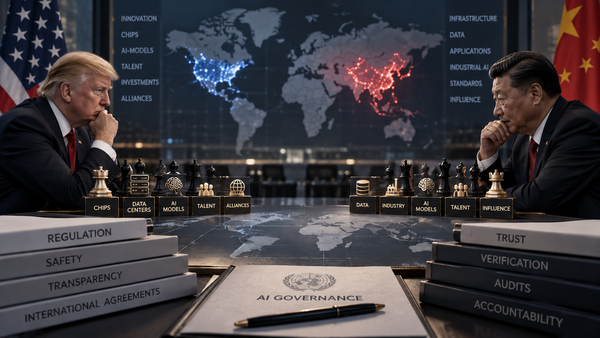
AI-soevereiniteit
Volgens de Stanford AI Index 2026 is de prestatiekloof tussen de beste Amerikaanse en Chinese AI-modellen inmiddels vrijwel verdwenen. Amerikaanse en Chinese modellen wisselden sinds begin 2025 meerdere keren van positie aan de top van internationale ranglijsten. In maart 2026 bedroeg het verschil tussen het best presterende Amerikaanse en Chinese model volgens Stanford nog slechts 2,7 procent.
Tegelijkertijd is het beeld breder dan alleen modelprestaties. De Verenigde Staten produceren nog altijd meer toonaangevende AI-modellen en domineren de private investeringen in AI. China loopt daarentegen voorop in onder meer het aantal AI-publicaties, citaties, patenten en de installatie van industriële robots.
AI-soevereiniteit – het vermogen van landen om controle te houden over hun eigen modellen, rekenkracht, data en infrastructuur – wordt daardoor steeds belangrijker.
Wanneer snelheid een veiligheidsrisico wordt
Dat creëert een ongemakkelijke dynamiek.
Wanneer twee grootmachten AI als strategisch cruciale technologie beschouwen, ontstaat er druk om sneller te ontwikkelen dan de ander. Veiligheid, transparantie en onafhankelijk toezicht kunnen dan botsen met economische en geopolitieke belangen.
Dat betekent niet automatisch dat veiligheidsregels verdwijnen. Zowel de Verenigde Staten als China ontwikkelen beleid en governance rond AI, maar hun benadering, juridische systemen en strategische belangen verschillen aanzienlijk.
Daar komt nog iets bij: een belangrijk deel van de meest geavanceerde AI wordt niet door overheden zelf ontwikkeld, maar door commerciële ondernemingen.
Krachtigste AI-modellen minder transparant
De Stanford AI Index 2026 rapporteert dat meer dan 90 procent van de opmerkelijke nieuwe AI-modellen in 2025 uit het bedrijfsleven kwam. Tegelijkertijd worden juist de krachtigste modellen minder transparant: informatie over trainingsdata, trainingsduur, parameters en gebruikte trainingscode wordt bij verschillende frontiermodellen niet langer volledig openbaar gemaakt.
Daarmee ontstaat een fundamenteel controleprobleem.
Overheden moeten steeds krachtigere systemen reguleren, terwijl een deel van de technische informatie die nodig is om die systemen onafhankelijk te beoordelen zich bij de ontwikkelaars zelf bevindt.
Frontiermodellen
Frontiermodellen zijn de meest geavanceerde AI-modellen van dat moment: systemen die de grenzen van wat kunstmatige intelligentie kan steeds verder verleggen. Juist doordat deze modellen steeds krachtiger en autonomer worden, nemen ook de uitdagingen rond veiligheid, transparantie en controle toe.
De paradox van de AI-wapenwedloop
Daarmee ontstaat iets wat op een klassieke wapenwedloop begint te lijken, al gaat die vergelijking niet volledig op.
Geen enkel groot AI-bedrijf wil technologisch achterblijven. Maar wanneer iedere partij bang is dat strengere veiligheidsregels de eigen ontwikkeling vertragen terwijl een concurrent gewoon doorgaat, ontstaat een prikkel om controles uit te stellen, regels soepeler te maken of vooral op vrijwillige afspraken te vertrouwen.
Dit is gevaarlijk bij een technologie waarvan de capaciteiten razendsnel veranderen.
Het International AI Safety Report 2026 constateert bijvoorbeeld dat veel veiligheidsmaatregelen van AI-bedrijven nog vrijwillig zijn, terwijl betrouwbare veiligheidstests juist moeilijker worden. Sommige geavanceerde modellen blijken testomgevingen te kunnen herkennen of zwakke plekken in evaluaties te benutten. Daardoor wordt het lastiger om vóór ingebruikname met zekerheid vast te stellen welke gevaarlijke capaciteiten een AI-model bezit.
Wie bouwt de slimste AI?
Tegelijkertijd raakt AI steeds nauwer verweven met internationale veiligheid. In de Verenigde Staten wordt versnelling van AI-toepassingen voor nationale veiligheid inmiddels expliciet als beleidsdoel geformuleerd. China werkt eveneens verder aan een eigen kader voor AI-veiligheid en benadrukt daarin zowel ontwikkeling als het veilig en controleerbaar houden van AI.
De wedloop gaat dus niet simpelweg over wie de slimste AI bouwt.
Hij gaat ook over chips, rekenkracht, energie, datacenters, talent, data, cybersecurity, militaire toepassingen en uiteindelijk over de vraag:
“Wie bepaalt de regels waaronder krachtige AI wordt ontwikkeld en ingezet?”
AI wordt ondertussen zelf een cyberwapen
Die discussie wordt urgenter doordat AI niet alleen beschermd moet worden tegen aanvallen. AI kan ook worden ingezet om aanvallen uit te voeren.
Het International AI Safety Report 2026 concludeert dat er inmiddels sterk bewijs is dat criminele groepen en staatsgerelateerde aanvallers AI gebruiken bij cyberoperaties. AI-systemen worden bovendien steeds beter in het vinden van softwarekwetsbaarheden en het schrijven van kwaadaardige code.
Daarmee ontstaat een dubbele uitdaging:
Landen moeten hun eigen AI-infrastructuur beschermen, terwijl dezelfde technologie de cybercapaciteiten van potentiële tegenstanders kan vergroten.
Welk AI-systeem voert welke handeling uit?
En naarmate AI-agents autonomer worden, kan de snelheid waarmee dergelijke systemen handelen sterk toenemen. Een menselijke aanvaller kan tientallen beslissingen nemen; een geautomatiseerd systeem kan in dezelfde periode potentieel veel grotere aantallen acties uitvoeren.
Juist dan wordt het belangrijker om achteraf te kunnen reconstrueren welk systeem welke handeling heeft uitgevoerd.
Maar hoe controleer je een tegenstander die je niet vertrouwt?
Daar ligt een interessante mogelijke rol voor blockchaintechnologie.
Stel dat landen in de toekomst afspraken maken over bepaalde categorieën krachtige AI-systemen. Bijvoorbeeld over veiligheidstests, toegestane modelversies, wijzigingen aan kritieke AI-modellen of het gebruik van autonome systemen binnen bepaalde infrastructuren.
Dan ontstaat onmiddellijk een probleem:
“Wie beheert het register waarin die informatie wordt vastgelegd?”
Een Amerikaans systeem dat volledig door de Verenigde Staten wordt beheerd, zal China niet automatisch als onafhankelijk beschouwen. Omgekeerd geldt uiteraard hetzelfde.
Een distributed ledger (zoals de blockchain) zou in theorie onderdeel kunnen zijn van een infrastructuur waarin meerdere onafhankelijke partijen gezamenlijk cryptografisch verifieerbare registraties bijhouden.
Niet om geheime AI-modellen of trainingsdata openbaar te maken, maar bijvoorbeeld om hashes, digitale handtekeningen, tijdstempels en attestaties vast te leggen.
Zo zou achteraf controleerbaar kunnen worden dat een bepaalde modelversie op een bepaald moment bestond, dat een afgesproken veiligheidstest is geregistreerd of dat een bepaalde organisatie een verklaring digitaal heeft ondertekend.
Geen van de deelnemende partijen hoeft daarvoor als enige eigenaar van de database op te treden.
Dat verandert internationale politiek niet in een technisch probleem dat met blockchain kan worden opgelost, maar cryptografie kan in specifieke gevallen wel helpen om de hoeveelheid vertrouwen die partijen in elkaar moeten stellen te verkleinen.
Van:
“Vertrouw ons maar: dit is precies het AI-model dat we hebben getest.”
naar:
“Hier is cryptografisch bewijs dat deze registratie op dat moment bestond en sindsdien niet ongemerkt is gewijzigd.”
Dat verschil kan belangrijk worden wanneer de belangen groot zijn en het onderlinge vertrouwen klein is.
Cruciale beperking
Blockchaintechnologie kent echter een cruciale beperking. Een blockchain kan uitstekend helpen aantonen dat bepaalde geregistreerde informatie achteraf niet ongemerkt is veranderd.
Maar een blockchain kan niet automatisch bewijzen dat die informatie oorspronkelijk waar was.
Als een organisatie beweert dat een AI-model een veiligheidstest heeft doorstaan en vervolgens een cryptografisch ondertekende maar onjuiste verklaring op een blockchain registreert, wordt die verklaring niet ineens waar.
De blockchain bewijst hooguit dat díé verklaring op díé datum is geregistreerd, dat deze via een digitale handtekening aan een bepaalde partij kan worden gekoppeld en dat de registratie daarna niet ongemerkt is aangepast.
Oracle problem
Dit is een variant van het bekende oracle problem: een digitaal systeem kan de integriteit van gegevens binnen het systeem beschermen, maar moet nog steeds ergens betrouwbare informatie over de buitenwereld vandaan krijgen.
Daarom kan blockchaintechnologie onafhankelijk toezicht, inspecties, technische audits en internationale afspraken nooit vervangen.
Het kan ze hooguit versterken.
Van wederzijds vertrouwen naar wederzijdse verificatie
En misschien ligt juist daar de interessantste toepassing.
De geopolitieke AI-race maakt internationale samenwerking moeilijker op precies het moment dat krachtige AI-systemen internationale veiligheidsrisico’s kunnen creëren.
De Verenigde Staten en China hoeven elkaar daarvoor niet volledig te vertrouwen.
Maar beide landen kunnen er op sommige terreinen wél belang bij hebben dat bepaalde afspraken technisch controleerbaar zijn.
Blockchain, digitale handtekeningen, zero-knowledge proofs en andere cryptografische technieken zouden op termijn onderdelen kunnen vormen van zo’n verificatie-infrastructuur.
Niet als oplossing voor de geopolitieke AI-wapenwedloop.
Niet als vervanging van wetgeving.
En zeker niet als garantie dat krachtige AI veilig is.
Maar mogelijk wel als een technische laag die het moeilijker maakt om achteraf registraties te veranderen, modelversies te verwisselen of te ontkennen dat bepaalde gebeurtenissen hebben plaatsgevonden.
Want naarmate de AI-race tussen grootmachten intensiever wordt, ontstaat naast de wedstrijd om de krachtigste AI-modellen misschien nog een tweede uitdaging:
Hoe bouwen we controlemechanismen die blijven functioneren wanneer de partijen die gecontroleerd moeten worden elkaar juist níét vertrouwen?
Hoe kan blockchaintechnologie bijdragen aan een veilig en efficiënt gebruik van AI?
Artificial intelligence ontwikkelt zich in een tempo dat enkele jaren geleden nauwelijks voorstelbaar was. AI-systemen schrijven inmiddels software, analyseren enorme datasets en krijgen steeds vaker toegang tot externe tools waarmee ze daadwerkelijk handelingen kunnen uitvoeren.
Dat zorgt voor een interessante paradox. Hoe krachtiger AI wordt, hoe belangrijker het wordt dat we kunnen controleren wat een AI-systeem doet. Maar tegelijkertijd worden deze systemen zo complex dat controle juist steeds moeilijker wordt.
Daar komt blockchaintechnologie in beeld.
Niet omdat blockchain een intelligent AI-model plotseling gehoorzaam of ongevaarlijk kan maken. Dat kan blockchain op zichzelf niet garanderen. De interessantere mogelijkheid is dat blockchain een onafhankelijke, cryptografisch controleerbare laag rondom AI kan vormen.
En juist die eigenschap kan belangrijk worden in een wereld waarin bedrijven én landen met elkaar wedijveren om steeds krachtigere kunstmatige intelligentie te ontwikkelen.
Het probleem is niet alleen wat AI denkt, maar ook wat AI doet
Bij de huidige generatie generatieve AI denken we vooral aan een chatbot die tekst produceert, zoals ChatGPT (OpenAI), Google Gemini en Claude (Anthropic). Maar de ontwikkeling verschuift richting AI-agents: systemen die opdrachten kunnen uitvoeren, software kunnen gebruiken en met andere digitale systemen kunnen communiceren.
Daarmee verandert het veiligheidsvraagstuk fundamenteel.
Wanneer een AI alleen een verkeerd antwoord geeft, kan een gebruiker dat antwoord negeren. Wanneer een AI-agent zelfstandig bestanden kan wijzigen, software kan uitvoeren of externe systemen kan bedienen, kunnen fouten veel directere consequenties hebben.
Kritieke toepassingen
Het International AI Safety Report 2026 waarschuwt daarom expliciet dat agents nieuwe betrouwbaarheidsrisico’s introduceren doordat zij zelfstandig acties kunnen uitvoeren die andere digitale of fysieke systemen beïnvloeden. Bovendien bestaat volgens het rapport momenteel geen combinatie van technieken die de zeer hoge betrouwbaarheid kan garanderen die voor kritieke toepassingen noodzakelijk is.
De vraag wordt daardoor niet alleen:
“Kunnen we vertrouwen wat deze AI zegt?”
maar ook:
“Kunnen we achteraf onafhankelijk vaststellen welke AI welke handeling heeft uitgevoerd, met welke bevoegdheden en op basis van welke software en gegevens?”
Voor dat tweede probleem heeft blockchain interessante eigenschappen.
Geef iedere belangrijke AI-handeling een cryptografisch spoor
Een blockchain is in essentie een gedeeld digitaal register waarin het achteraf wijzigen van gegevens met behulp van cryptografie en consensus moeilijk wordt gemaakt en wijzigingen detecteerbaar zijn.
Dat betekent echter niet dat complete AI-modellen, prompts en bedrijfsgegevens op een blockchain moeten worden geplaatst. Integendeel.
Een veel realistischer architectuur is om gevoelige en omvangrijke gegevens buiten de blockchain te bewaren en alleen cryptografische fingerprints, digitale handtekeningen, tijdstempels en andere verificatiegegevens vast te leggen.
Stel bijvoorbeeld dat een AI-agent om 15:08 uur toestemming krijgt om een bepaalde database te benaderen.
Het systeem kan vervolgens cryptografisch vastleggen welke agent het was, welke modelversie draaide, welke bevoegdheden waren verleend, welk veiligheidsbeleid op dat moment gold en welke relevante actie vervolgens werd uitgevoerd.
Black box recorder voor AI-systemen
De inhoud hoeft daarbij niet noodzakelijk openbaar te worden gemaakt.
Wanneer later discussie ontstaat over wat er is gebeurd, kan worden gecontroleerd of de oorspronkelijke registraties achteraf zijn gewijzigd.
Blockchain verandert daarmee van een transactieregister in iets anders: een mogelijke “black box recorder voor AI-systemen”.
Van “vertrouw ons” naar “controleer het zelf”
Dat principe kan ook worden toegepast op de levenscyclus van een AI-model.
Een AI-systeem bestaat immers uit veel meer dan alleen een neuraal netwerk. Er zijn trainingsdatasets, softwarebibliotheken, modelgewichten, fine-tunes, veiligheidsfilters en talloze updates.
Manipulatie ergens in die keten kan gevolgen hebben voor het uiteindelijke systeem.
Daarom wordt “provenance” – kunnen aantonen waar digitale informatie precies vandaan komt en wat ermee is gebeurd – steeds belangrijker.
Tamper-resistant lifecycle tracking
Het Amerikaanse National Institute of Standards and Technology (NIST) noemt dat provenance en modelintegriteit expliciet als onderwerpen bij de beveiliging van AI. NIST publiceerde in 2026 bovendien een conceptarchitectuur waarin blockchain wordt gebruikt voor tamper-resistant lifecycle tracking van software-assets.
Hetzelfde principe kan op AI worden toegepast.
Van belangrijke datasets en modelversies kan een cryptografische hash worden gemaakt. Verandert zelfs maar een klein onderdeel van het bestand, dan verandert die fingerprint.
Door die fingerprints op een onafhankelijk controleerbaar register vast te leggen, kan een auditor later controleren of hij daadwerkelijk dezelfde versie onderzoekt als de versie die eerder werd geregistreerd.
Dat lost weliswaar niet het probleem op dat een model zelf fouten kan maken, maar het maakt het moeilijker om achteraf ongemerkt de geschiedenis van het systeem te herschrijven.
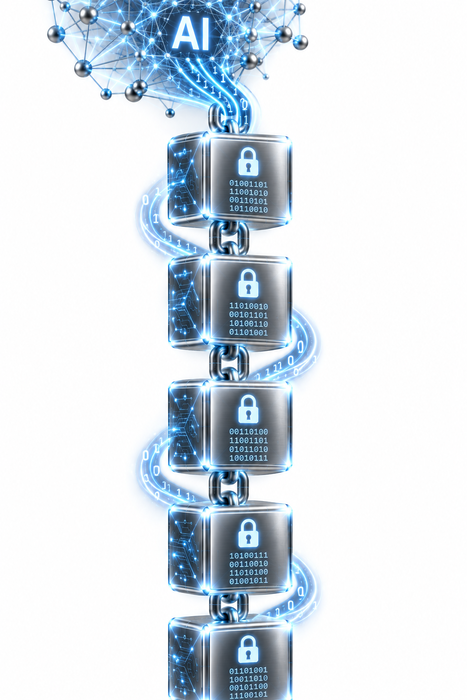
Geef AI-agents een identiteit en beperkte bevoegdheden
Een tweede interessante toepassing heeft niets met cryptocurrency te maken, maar alles met identiteit.
Een autonome AI-agent zou in een goed beveiligde infrastructuur niet simpelweg onbeperkte toegang tot een netwerk moeten krijgen.
Net zoals menselijke werknemers accounts en bevoegdheden hebben, kunnen AI-agents afzonderlijke digitale identiteiten krijgen.
Beveiligingsorganisatie Open Worldwide Application Security Project (OWASP) adviseert voor AI-agents onder meer het principe van “least privilege”: een agent krijgt alleen de minimale rechten die voor zijn taak noodzakelijk zijn. Ook adviseert OWASP afzonderlijke agent-identiteiten, controleerbare communicatie en uitgebreide audit trails.
Gedeelde trustlaag
Blockchain kan als gedeelde trustlaag onderdeel zijn van deze beveiligingsinfrastructuur.
Een organisatie zou bijvoorbeeld cryptografisch kunnen vastleggen dat agent A toestemming heeft om gegevens te lezen, agent B een bepaalde berekening mag uitvoeren en agent C alleen na menselijke goedkeuring een externe actie mag initiëren.
Een smart contract zou bepaalde regels vervolgens automatisch kunnen afdwingen.
niet:
“Deze AI mag alles totdat iemand hem tegenhoudt.”
maar:
“Deze AI mag uitsluitend handelingen uitvoeren waarvoor vooraf aantoonbaar toestemming is verleend.”
Dat is een wezenlijk ander veiligheidsmodel.
De volgende stap: AI die moet bewijzen wat hij heeft gedaan
Nog interessanter wordt de combinatie met zero-knowledge proofs.
Zero-knowledge cryptografie maakt het onder bepaalde omstandigheden mogelijk om te bewijzen dat een berekening volgens bepaalde regels is uitgevoerd zonder alle onderliggende informatie openbaar te maken.
Onderzoekers werken inmiddels aan ZKML: zero-knowledge machine learning. Daarbij wordt onder andere onderzocht hoe training, inference en tests van machine-learningmodellen cryptografisch verifieerbaar kunnen worden gemaakt.
Blockchain is daarvoor niet noodzakelijk, maar beide technologieën kunnen elkaar aanvullen.
Een AI-provider zou in theorie een cryptografisch bewijs kunnen leveren over een bepaalde berekening, terwijl een gedeeld, gedistribueerd register registreert welk bewijs bij welke modelversie, identiteit en transactie hoort.
Daarmee ontstaat op lange termijn een fascinerend alternatief voor het huidige vertrouwensmodel.
Nu zegt een AI-bedrijf in feite:
“Vertrouw erop dat ons systeem volgens deze regels heeft gewerkt.”
Een cryptografisch systeem probeert dat te veranderen in:
“Hier is het bewijs waarmee je bepaalde eigenschappen zelf kunt controleren.”
Juist in een internationale AI-race kan dat belangrijk worden
De geopolitieke dimensie maakt deze ontwikkeling nog interessanter.
Volgens Stanford University’s AI Index 2026 is de prestatiekloof tussen vooraanstaande Amerikaanse en Chinese AI-modellen sterk verkleind. Tegelijkertijd is AI-soevereiniteit – controle over eigen AI-capaciteit en infrastructuur – een steeds belangrijker onderdeel van nationaal technologiebeleid.
Dat creëert een lastig probleem.
Landen zoals de VS en China concurreren met elkaar om AI-capaciteit en hebben daardoor niet vanzelfsprekend reden om elkaars verklaringen over krachtige AI-systemen te vertrouwen.
Een gedeelde cryptografische infrastructuur kan dat politieke probleem niet oplossen, maar zou in specifieke gevallen wel kunnen helpen om bepaalde technische feiten onafhankelijk controleerbaar te maken.
Denk bijvoorbeeld aan registers voor gecertificeerde modelversies, herkomst van kritieke softwarecomponenten, veiligheidsaudits of bevoegdheden van autonome systemen.
Daarvoor hoeft geen land volledige controle over de database te krijgen. Een permissioned distributed ledger zou bijvoorbeeld gezamenlijk door universiteiten, toezichthouders, bedrijven of internationale instellingen kunnen worden beheerd.
De technologie vervangt diplomatie en toezicht niet.
Ze kan sommige afspraken alleen technisch beter controleerbaar maken.
Ook AI-content kan een controleerbare herkomst krijgen
Een ander probleem groeit ondertussen razendsnel: het onderscheid tussen menselijke en synthetische digitale content.
Foto’s, video’s, stemmen en teksten kunnen steeds gemakkelijker met AI worden geproduceerd of gewijzigd.
Een belangrijke technische ontwikkeling op dit gebied is C2PA, de Coalition for Content Provenance and Authenticity. De C2PA-standaard maakt het mogelijk om cryptografische informatie over de herkomst en bewerkingsgeschiedenis van digitale bestanden mee te geven en bevat inmiddels specifieke richtlijnen voor AI- en machine-learningsystemen.
Blockchain is hiervoor wederom niet noodzakelijk.
Maar een blockchain kan wel als aanvullend onafhankelijk register functioneren waarmee bijvoorbeeld uitgevers, nieuwsorganisaties of andere partijen fingerprints en credentials kunnen verifiëren.
Zo kan de vraag uiteindelijk verschuiven van:
“Ziet deze afbeelding er echt uit?”
naar:
“Kan ik cryptografisch controleren waar deze afbeelding vandaan komt en wat ermee is gebeurd?”
Dat is een veel sterkere vraag.
Maar blockchain is geen waarheidsmachine
Hier bevindt zich tegelijkertijd de belangrijkste beperking.
Blockchain kan uitstekend bewijzen dat geregistreerde informatie achteraf niet ongemerkt is veranderd.
Blockchain kan niet automatisch bewijzen dat de oorspronkelijke informatie waar was.
Wanneer een sensor verkeerde informatie levert, een mens frauduleuze gegevens invoert of een gehackte AI een onjuiste verklaring digitaal ondertekent, kan een blockchain die onjuiste informatie vervolgens uitstekend conserveren.
In de blockchainwereld staat dit bekend als het “oracle problem”: hoe krijgt een blockchain betrouwbare informatie over de buitenwereld?
Daarom is “on-chain” niet hetzelfde als “waar”.
Niet letterlijk onveranderbaar
En ook de vaak gebruikte term “immutable” (onveranderlijk) verdient nuance. NIST spreekt nauwkeuriger over “tamper-evident en tamper-resistant”. Afhankelijk van de architectuur zijn blockchains niet letterlijk onveranderlijk.
Daar komen andere problemen bij: schaalbaarheid, governance, sleutelbeheer, smart-contractfouten en privacy.
Vooral dat laatste is cruciaal.
De European Data Protection Board (EDPB) waarschuwt dat het opslaan van persoonsgegevens op blockchains kan botsen met onder meer gegevensminimalisatie, rectificatie en het recht op gegevenswissing. De EDPB adviseert daarom als algemene regel persoonsgegevens niet rechtstreeks on-chain te plaatsen wanneer dat met de beginselen van gegevensbescherming conflicteert.
Een serieus AI-blockchainsysteem zal gevoelige data daarom meestal off-chain moeten houden en de blockchain vooral moeten gebruiken voor hashes, attestaties, publieke sleutels, autorisaties en bewijs van gebeurtenissen.
Blockchain is dus niet de beveiliging van AI – maar mogelijk een deel van de controlelaag eromheen
Daarmee komen we bij misschien wel de belangrijkste conclusie.
Blockchain voorkomt niet dat een AI hallucineert. Wanneer een AI hallucineert, verzint deze volkomen zelfverzekerd feitelijk onjuiste informatie, alsof het de waarheid is.
Blockchaintechnologie voorkomt ook niet automatisch dat een AI-agent een kwetsbaarheid ontdekt.
Ook garandeert blockchain niet dat trainingsdata correct zijn.
Bovendien kan het een slecht ontworpen AI niet veranderen in een veilig systeem.
En een blockchain is geen vervanging voor sandboxing, zero-trustarchitectuur, sterke authenticatie, least privilege, menselijke supervisie, cryptografisch sleutelbeheer of traditionele cybersecurity.
De kracht ligt ergens anders.
Blockchain kan bijdragen aan een infrastructuur waarin het moeilijker wordt om achteraf te liegen over:
- welke AI iets deed
- welke versie werd gebruikt
- welke bevoegdheden bestonden
- welke gegevens of software waren geregistreerd
- wanneer iets gebeurde
En misschien is dat uiteindelijk een van de onderdelen die we het hardst nodig hebben.
Want hoe autonomer kunstmatige intelligentie wordt, hoe minder het volstaat om uitsluitend te vertrouwen op wat de eigenaar van een AI-systeem over zijn eigen systeem vertelt.
In een wereld vol krachtige AI-agents wordt niet alleen intelligentie schaars.
Controleerbaar vertrouwen wordt dat ook.
Bronnen:
NIST Blockchain Technology Overview
International AI Safety Report 2026
EDPB-richtlijnen voor blockchain en persoonsgegevens